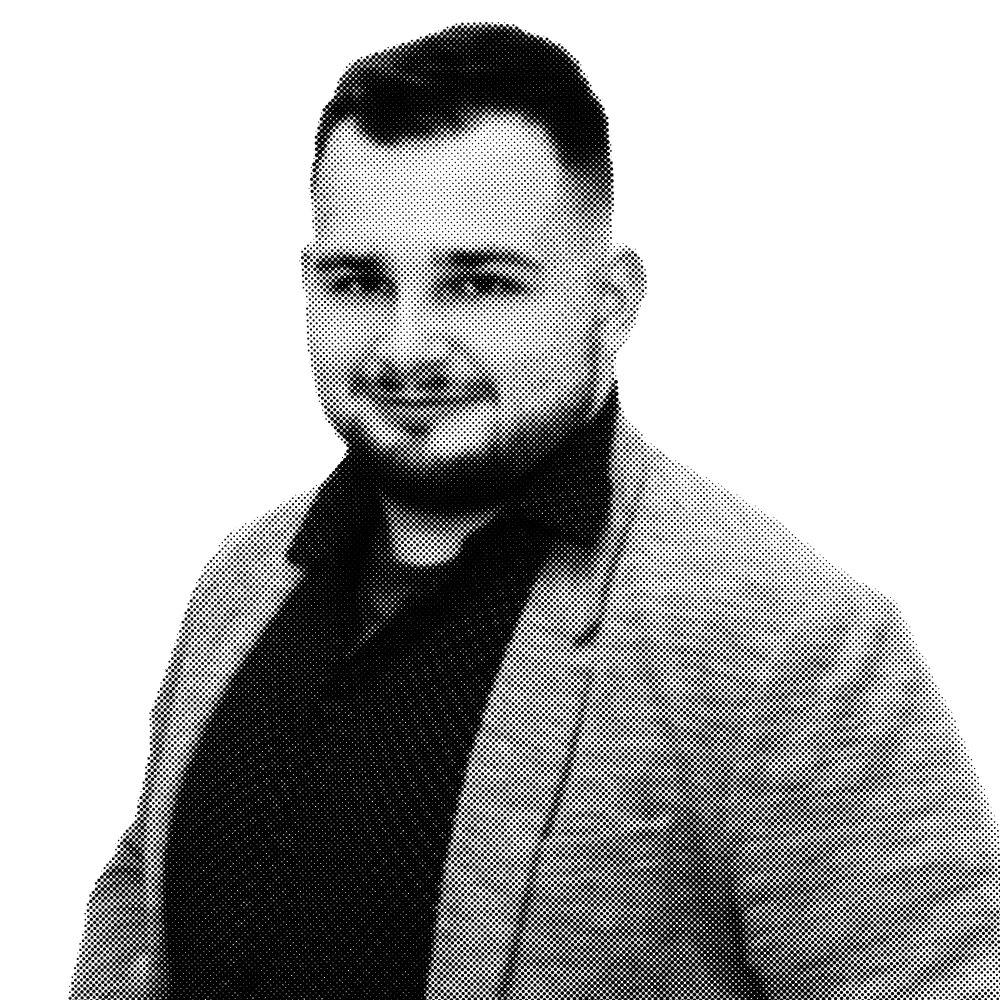
Cześć, nazywam się Sebastian
Jestem programistą z wieloletnim doświadczeniem, swoją przygodę zaczynałem od C++ w dzieciństwie, przez C# na studiach licencjackich i praktykach, aż po Pythona w dużych środowiskach finansowych.
Moje doświadczenie w technologiach frontendowych jest dosyć świeże, ale zdążyłem już pisać w React, Vue oraz Svelte i przy Svelte zostałem, to portfolio zostało przygotowane właśnie z użyciem Svelte i Sveltia(CMS).
Kilka suchych faktów o mnie:
- Lubię sport (każdy) — kiedyś biegałem, obecnie męczę rower, najdziwniejszy sport: szermierka historyczna.
- Dynamika — Najlepiej czuję się w dynamicznych projektach, gdzie mogę rozwiązywać nietrywialne problemy — monotonia zdecydowanie nie jest dla mnie.
- Nienawidzę długu technologicznego — Czystość i łatwość zrozumienia architektury kodu to dla mnie jeden z najważniejszych parametrów kodu, a testy to obowiązek, nie dodatek.
- W IT fascynuje mnie wszystko — część osób uważa, że przez to się nie specjalizuje. Jestem innego zdania, myślę, że w IT wszystko jest powiązane ze sobą, a znajomość innych dziedzin to zaleta nie wada
- Szanuję feedback — i sam go daje dużo, lubię krytykę, czasami nawet z konstruktywnym spórem w kulturalnych warunkach.
Zasady współpracy: Cenię elastyczność i przejrzystość od pierwszego dnia. Zawsze chętnie podpiszę NDA i zadbam o poufność Twoich danych, ale ze względu na własne projekty i swobodę działania nie akceptuję umów z zakazem konkurencji. Otwarcie stawiam sprawę na starcie, szanując czas obu stron.
Obszary zainteresowania
Fintech
Większość kariery spędziłem w branży finansowej. Tworzyłem zarówno mniejsze aplikacje giełdowe (m.in. dla mBanku), jak i wielkoskalowe silniki do kredytów konsumenckich oraz systemy integrujące się z infrastrukturą bankową.
Cybersec
Specjalizacja z mojego magistra, połączona z dyplomem z implementacji systemu IDPS. Posiadam certyfikat audytora wewnętrznego ISO 27001 i regularnie szlifuję umiejętności na platformach typu TryHackMe — bo cyberbezpieczeństwo to styl życia, a nie dodatek do projektu.
Artificial Intelligence
Podchodzę do AI jak inżynier — bez ślepego zachwytu, ale z głębokim zrozumieniem technologii. Podczas studiów współtworzyłem koło naukowe AI, brałem udział w projektach badawczych i występowałem na konferencjach (m.in. o Copilocie czy IBM Watson). Nie wciskam AI do każdego feature'a — wdrażam je tylko tam, gdzie przynosi realną wartość biznesową.
Doświadczenie
- 11/2026 - Obecnie
Python AI Developer @ Naukowa Akademicka Sieć Komputerowa
Moim głównym zadaniem jest rozwój polskiego modelu sztucznej inteligencji(PLLuM) oraz aplikacji z nim związanych, to moja najnowsza współpraca więc opis może jeszcze ulec zmianie
- 01/2022 - 11/2026
Systems Analyst/Python Developer @ Alior Bank S.A.
Integracje wysoko wolumenowe: Zajmowałem się tworzeniem i rozwojem REST API klientów oraz mikroserwisów głównego silnika decyzyjnego procesującego miliony wniosków rocznie.
Optymalizacja: Zapewniałem niskie opóźnienia i wysokie SLA(99.9%) dla krytycznych usług poprzez ciągły monitoring i udoskonalanie.
Python & Automatyzacja: Tworzyłem skrypty automatyzujące parametryzacje procesów kredytowych zmniejszając czas wdrażania nowych produktów o 80%.
Zaawansowana analityka: Wykorzystywałem zaawansowany język SQL do analizy statystycznej, optymalizacji wydajności procesów oraz analizy percentylowej w czasie podejmowania decyzji.
Lider wdrożenia GenAI: Przeprowadziłem szkolenie z zakresu prompt engineeringu i uczestniczyłem w programach pilotażowych narzędzia Copilot w ramach jednostki.
Zarządzanie zespołem: przez rok zarządzałem własnym zespołem developerskim we współpracy z właścicielem produktu.
Wykszałcenie
- 03/2024 - 07/2025
Magister Informatyki Stosowanej @ Wyższa Szkoła Ekonomii i Informatyki w Krakowie (IDEIS)
Stos Technologiczny: FastApi, MITMProxy, Scikit-learn, Pandas
Specjalizacja: Cyberbezpieczeństwa
Praca: Projektowanie i wdrażanie modeli uczenia maszynowego, do klasyfikacji ruchu sieciowego oraz wykrywania anomalii w warstwie 7 modelu ISO/OSI
- 09/2019 - 02/2024
Inżynier Informatyki Stosowanej @ Wyższa Szkoła Ekonomii i Informatyki w Krakowie (IDEIS)
Stos Technologiczny: Unity, C#, WPF
Specjalizacja: Tworzenie gier komputerowych
Praca: Autorski projekt gry stworzony w języku C#.
Certyfikaty i kursy
ISO 27001 - Wewnętrzny Audytor
@DEKRA SP. Z O.O.
09/2026
ISO/IEC 27001 – Wewnętrzny Audytor SZBI — umiejętność planowania i przeprowadzania audytów wewnętrznych Systemu Zarządzania Bezpieczeństwem Informacji w oparciu o cykl Deminga (Plan-Do-Check-Act): ocena zgodności z wymaganiami normy i zabezpieczeniami z załącznika A, identyfikacja niezgodności i ryzyk oraz formułowanie wniosków wspierających ciągłe doskonalenie SZBI.
Akademia Sztucznej Inteligencji
@Alior Bank SA
12/2025
Pełny cykl życia modelu AI w praktyce biznesowej: od zastosowań LLM i budowy systemów RAG (Retrieval-Augmented Generation), przez bezpieczeństwo modeli językowych (LLM security), po zgodność z regulacjami prawnymi (AI Act, RODO) i odpowiedzialne wdrażanie AI w organizacji.
Podstawy Cyberbezpieczeństwa
@TryHackMe
11/2025
Szeroki fundament ofensywnego i defensywnego cyberbezpieczeństwa: podstawy Linuxa, Windows/Active Directory, sieci komputerowe (Wireshark, Nmap, Tcpdump), kryptografia, eksploitacja (Metasploit), bezpieczeństwo aplikacji webowych (OWASP Top 10, Burp Suite), a także elementy pracy SOC — analiza incydentów, SIEM i informatyka śledcza.
Młodszy Tester Penetracyjny
@TryHackMe
11/2025Praktyczne podstawy testów penetracyjnych: metodyka rekonesansu i eksploitacji, bezpieczeństwo sieci i aplikacji webowych (OWASP Top 10), podstawy Active Directory, eskalacja uprawnień oraz pisanie profesjonalnych raportów z przeprowadzonego testu.
CCNP: Core Networking
@Cisco
07/2025
CCNP: Core Networking (Cisco Networking Academy) — praktyczne umiejętności projektowania i zabezpieczania sieci klasy enterprise: konfiguracja protokołów routingu (EIGRP, OSPF, eBGP), sieci VPN site-to-site, QoS, wirtualizacja i automatyzacja sieci, zdobyte w ponad 40 laboratoriach na sprzęcie Cisco.
CyberOps Associate
@Cisco
02/2025Kompetencje analityka SOC pierwszej i drugiej linii: monitorowanie bezpieczeństwa (SIEM, NetFlow, analiza logów i ruchu sieciowego), analiza incydentów na hostach i w sieci (IDS/IPS, Wireshark, analiza malware), a także zasady i procedury reagowania na incydenty zgodne z modelami MITRE ATT&CK i NIST.
DP-900: Azure Data Fundamentals
@Microsoft
01/2023
DP-900: Azure Data Fundamentals (Microsoft) — podstawy pracy z danymi w chmurze Azure: modele danych relacyjnych (Azure SQL Database, SQL Managed Instance) i nierelacyjnych (Cosmos DB, Blob Storage, Table Storage), a także budowa obciążeń analitycznych z użyciem Synapse Analytics, Data Factory i Power BI.
Zaawansowany Python
@Rafał Mobilo
10/2022
Głębsze mechanizmy języka wykorzystywane w praktyce: programowanie obiektowe (klasy, dziedziczenie i ich rozbudowa), dekoratory, iteratory i generatory, context managery oraz świadoma obsługa błędów i wyjątków.